Attacco Ransomware a Collins Aerospace: Caos negli Aeroporti Europei e Nuove Sfide per la Cyber-Resilienza
Il 19 settembre 2025 un potente attacco ransomware ha colpito Collins Aerospace, divisione di RTX e fornitore del software Muse, utilizzato per il check-in e l’imbarco automatico in numerosi scali europei di prima grandezza. L’allarme è stato ufficialmente confermato da ENISA, l’Agenzia europea per la cybersecurity, evidenziando come un singolo punto di vulnerabilità nella supply chain digitale possa generare un effetto domino su larga scala.
Impatto Immediato sulle Operazioni Aeroportuali
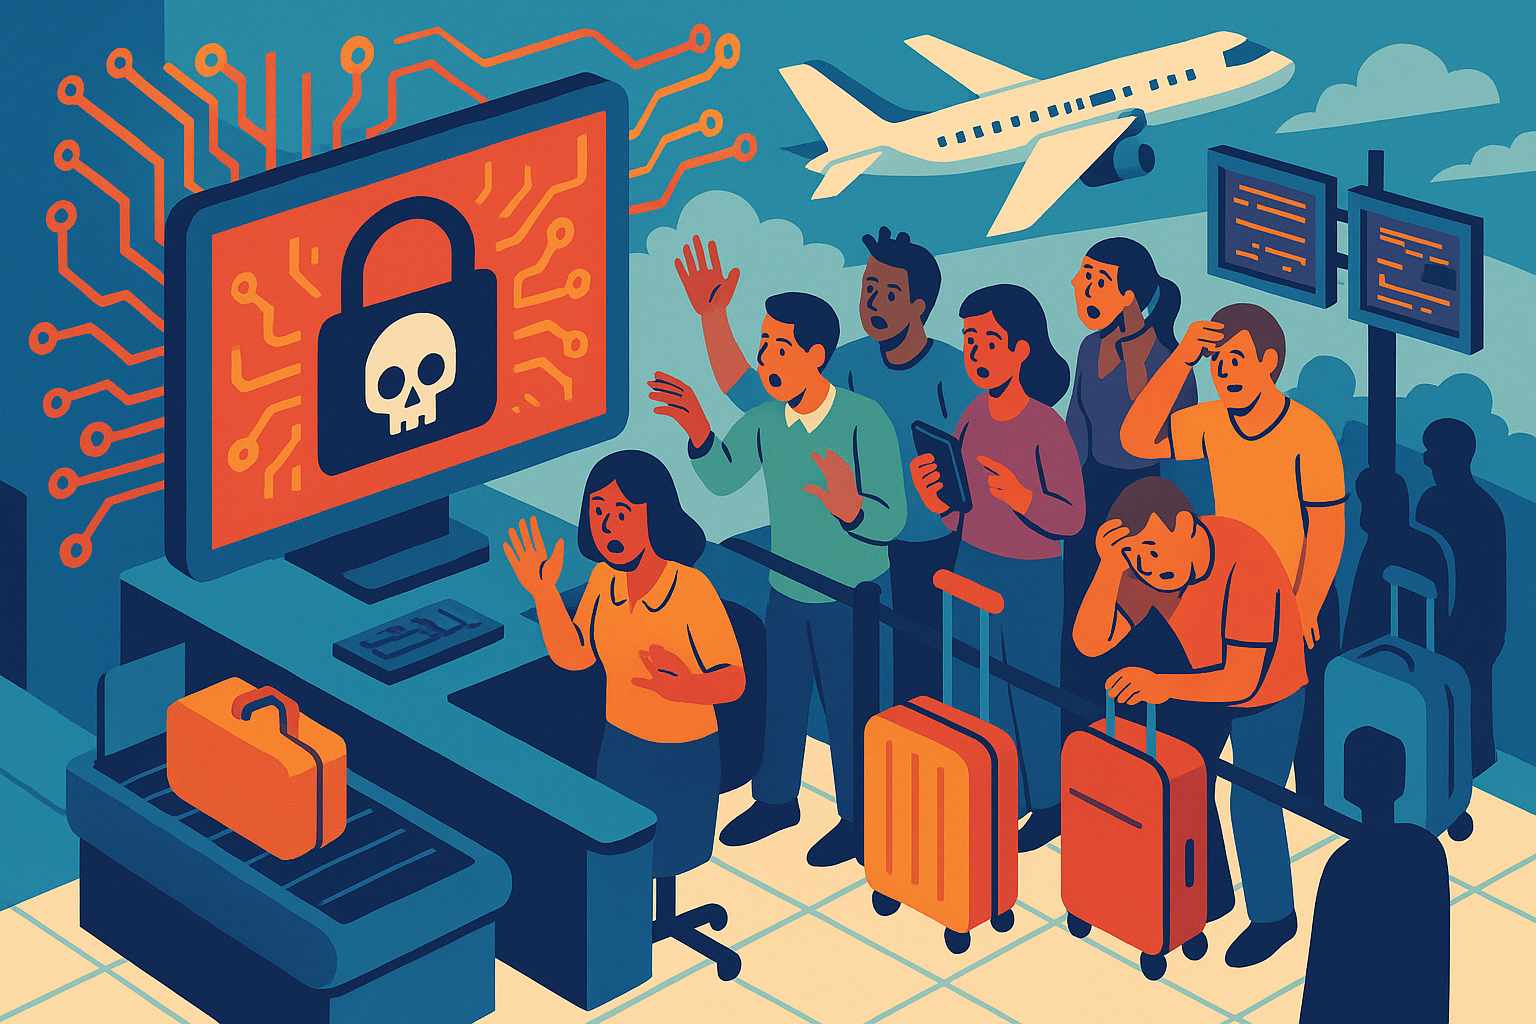
In pochi minuti dall’attacco, aeroporti come Heathrow (Londra), Berlino, Bruxelles e Dublino hanno dovuto sospendere i sistemi automatici di gestione bagagli, check-in e stampa delle carte d’imbarco. Molti scali sono tornati a procedure manuali, causando lunghe code e ritardi massicci. Nonostante British Airways a Heathrow sia riuscita ad attivare sistemi di backup, centinaia di voli sono stati ritardati o cancellati, con ripercussioni sul piano operativo e sulla soddisfazione dei passeggeri.
Il Rischio di una Supply Chain Interdipendente
L’incidente sottolinea la crescente fragilità delle infrastrutture digitali aeroportuali: Muse è integrato in molti scali europei, perciò un attacco su un fornitore centrale ha paralizzato interi hub. Questo scenario dimostra l’importanza di valutare con attenzione il rischio fornitori e di diversificare le soluzioni tecnologiche per evitare un “effetto farfalla” in caso di compromissione.
La Strategia dei Cybercriminali
Secondo le prime analisi di ENISA, il vettore d’attacco è stato un ransomware di terza parte inserito nella supply chain di Collins Aerospace. Diversamente da attacchi diretti a singole compagnie o aeroporti, i criminali hanno scelto un obiettivo centrale per massimizzare la portata disruptiva. Questa tattica evidenzia come i cybercriminali stiano evolvendo verso approcci più mirati e pianificati, con l’obiettivo di ottenere il massimo impatto in un unico colpo.
Indagini in Corso e Coinvolgimento delle Autorità
Le autorità di sicurezza informatica di diversi Paesi, tra cui il National Cyber Security Centre britannico, sono all’opera per ricostruire dinamiche e responsabilità. Sul fronte investigativo, si punta a identificare i responsabili e a comprendere le modalità di infiltrazione nei sistemi di Collins Aerospace. Al contempo, le forze dell’ordine locali collaborano con ENISA per monitorare eventuali richieste di riscatto e movimenti sospetti sul dark web.
Ripristino e Rafforzamento delle Difese
Collins Aerospace ha confermato di essere impegnata nel ripristino dei sistemi e nel rafforzamento delle proprie difese informatiche. Il processo di recovery, tuttavia, richiede tempo per garantire la completa sicurezza delle piattaforme. Nel frattempo, molte compagnie e aeroporti stanno implementando piani di continuità operativa basati su soluzioni offline e procedure manuali potenziate.
Raccomandazioni per Passeggeri e Compagnie
Le autorità aeroportuali invitano i viaggiatori a:
- Monitorare costantemente gli aggiornamenti sui voli.
- Sfruttare al massimo il check-in online per ridurre l’affollamento.
- Presentarsi in aeroporto con largo anticipo in caso di disservizi.
Anche le compagnie aeree sono esortate a testare regolarmente i sistemi di backup e a migliorare la formazione del personale sulle procedure manuali.
Lezioni per il Futuro della Cyber-Resilienza
Questo attacco dimostra quanto sia cruciale:
- Rivalutare la gestione del rischio fornitori.
- Implementare sistemi di backup e piani di disaster recovery solidi.
- Adottare ingegneria della sicurezza fin dalla fase di progettazione.
Aeroporti, compagnie aeree e fornitori tecnologici dovranno collaborare per sviluppare standard comuni di sicurezza ICT e test di vulnerabilità periodici.
Prospettive e Nuove Regolamentazioni
Le indagini in corso potrebbero sfociare in nuove linee guida dell’UE per la protezione delle infrastrutture critiche. È attesa a breve una revisione delle normative sulla cybersecurity aeroportuale, con possibili obblighi più stringenti per i fornitori di soluzioni IT. In Italia e nel mercato europeo, si aprirà un dibattito sulla necessità di investimenti in innovazione e su modelli di cooperazione pubblico-privato per garantire un ecosistema digitale più sicuro.
Conclusioni
L’attacco a Collins Aerospace e al software Muse ha messo in luce la vulnerabilità di un settore strategico come quello aeroportuale. Solo attraverso una stretta collaborazione tra stakeholder, una revisione continua delle strategie di difesa e un maggiore focus sulla cyber-resilienza sarà possibile prevenire futuri blackout digitali e garantire viaggi più sicuri e affidabili.
#innovazione #cybersecurity #supplychain #aeroporti #mercatoitaliano #tecnologia
Vuoi farti seguire dagli esperti delle utiliy, non aspettare contattaci:
In Time Group
 MPR