Gli attacchi cyber APT russi si intensificano: cosa sapere e come proteggersi
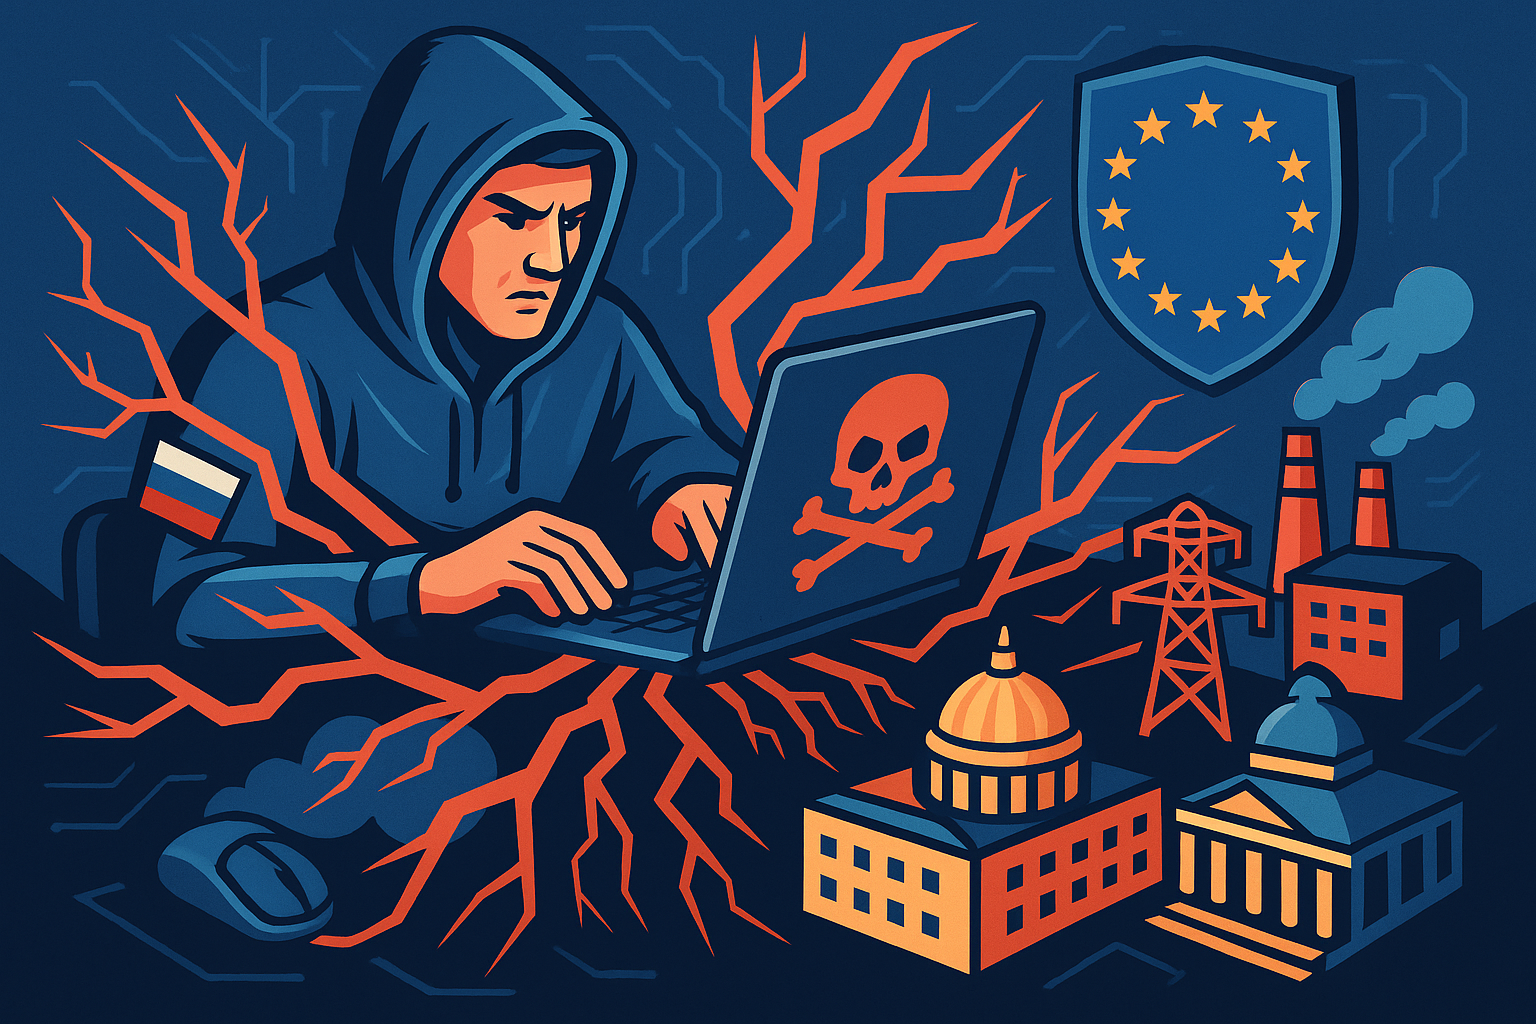
Secondo l’ultimo report di ESET (maggio 2025), i gruppi APT russi hanno aumentato in modo significativo la frequenza e la portata dei loro attacchi informatici tra ottobre 2024 e marzo 2025. Obiettivi principali: Ucraina, Paesi dell’Unione Europea e, in alcuni casi, anche realtà nordamericane. Scopriamo insieme punti di forza degli aggressori, minacce emergenti e consigli pratici per difendere infrastrutture e dati sensibili.
Chi sono i gruppi APT russi e quali obiettivi colpiscono
Le principali cellule di attacco individuate da ESET sono:
- Sednit (aka Fancy Bear o APT28): nota per lo spear-phishing e lo sfruttamento di zero-day contro server di posta e browser.
- Gamaredon: legato al servizio di sicurezza federale russo (FSB), specializzato in offuscamento malware e nel furto dati con il nuovo stealer PteroBox.
- Sandworm: riconducibile all’intelligence militare russa (GRU), responsabile di attacchi distruttivi contro le infrastrutture energetiche ucraine con il malware ZEROLOT.
La strategia comune prevede un forte coordinamento: condivisione di strumenti, infrastrutture e intelligence per massimizzare l’impatto sugli obiettivi strategici.
Nuove tecniche e strumenti di attacco
Negli ultimi mesi sono emerse tattiche sempre più sofisticate:
- ZEROLOT: malware distruttivo che sfrutta le politiche di Active Directory Group Policy per diffondersi rapidamente e sabotare server energetici.
- PteroBox: stealer di file che utilizza le API di Dropbox per esfiltrare documenti sensibili senza destare sospetti.
- Attacchi su zero-day in software diffusi come Mozilla Firefox (CVE-2024-9680), Microsoft Windows (CVE-2024-49039) e MDaemon Email Server (CVE-2024-11182).
Queste tecniche rendono sempre più difficile individuare i punti di intrusione e aumentano il potenziale danno in caso di successo.
Perché questo allarme riguarda anche l’Italia
Le minacce non si limitano all’area di guerra: alcune campagne colpiscono direttamente aziende europee, incluse realtà italiane attive nei settori di energia, difesa e tecnologia. La perdita di dati sensibili o la compromissione di sistemi critici può generare:
– Interruzioni operative e blackout
– Danni economici e reputazionali
– Rischi per la sicurezza nazionale
Negli ultimi mesi si sono registrati tentativi di accesso a reti industriali e a infrastrutture di pubblica utilità, segno che l’Italia potrebbe presto finire nel mirino diretto di queste campagne.
Cosa fare per rafforzare la difesa
Per ridurre il rischio e gestire eventuali incidenti, le organizzazioni possono adottare queste azioni chiave:
- Aggiornamenti continui: installare patch per tutti i software critici non appena disponibili.
- Formazione del personale: promuovere corsi di security awareness per riconoscere tentativi di phishing e comportamenti sospetti.
- Segmentazione della rete: isolare i sistemi sensibili (es. controllo industriale, server di posta) da reti meno protette.
- Monitoraggio e condivisione di intelligence: partecipare a gruppi di condivisione delle minacce (ISAC, CERT nazionali) per scambi rapidi di indicatori di compromissione (IoC).
- Piani di disaster recovery: predisporre backup regolari, offline e geograficamente separati, per garantire il ripristino dei dati in caso di attacco distruttivo.
Il valore della cooperazione internazionale
La crescente sinergia tra gli APT russi impone una risposta coordinata a livello europeo e transatlantico. Le istituzioni e le imprese italiane devono:
- Collaborare con agenzie governative e forze dell’ordine per segnalare tempestivamente ogni tentativo di intrusione.
- Supportare iniziative di ricerca e sviluppo nel settore della cybersecurity e delle tecnologie di difesa.
- Partecipare ad esercitazioni congiunte per affinare procedure di risposta e mitigazione dei danni.
Conclusione: l’allerta sugli attacchi APT russi è alta e richiede un approccio lungimirante e collaborativo. Solo potenziando difese techniche, formazione del personale e scambio di informazioni sarà possibile proteggere in modo efficace le infrastrutture critiche e i dati sensibili.
#innovazione #mercatoitaliano #energia #cybersecurity #sicurezzainformatica #APT #EUdefense
Vuoi farti seguire dagli esperti delle utiliy, non aspettare contattaci:
In Time Group
 MPR